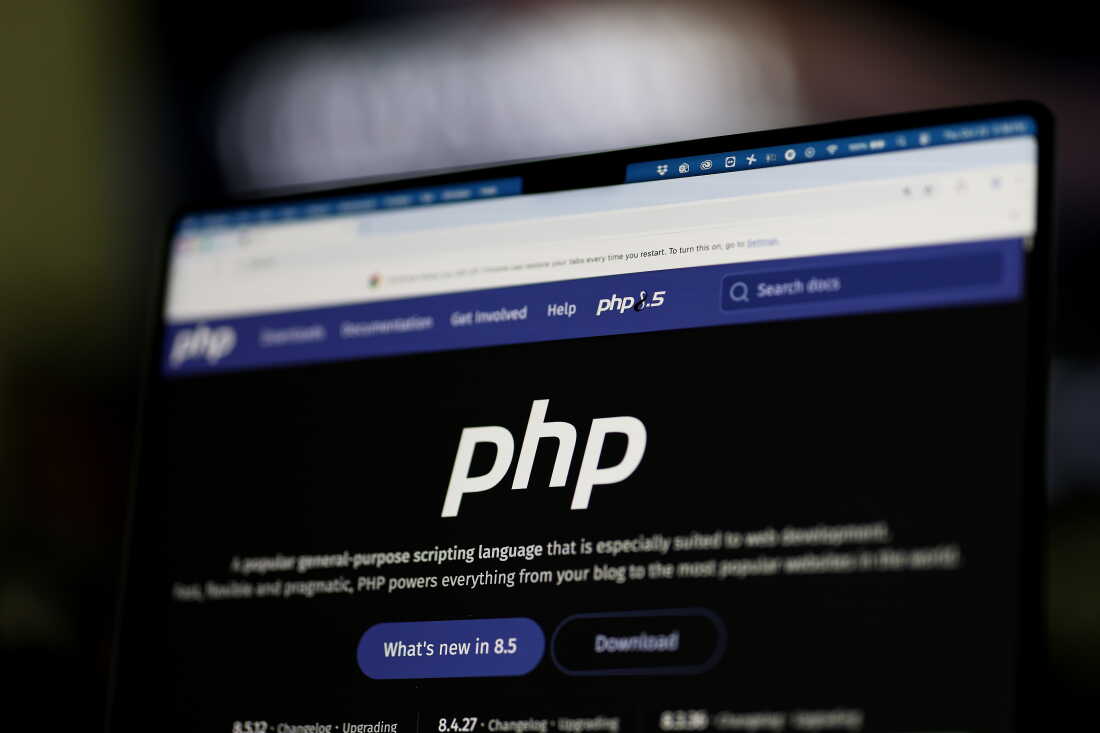
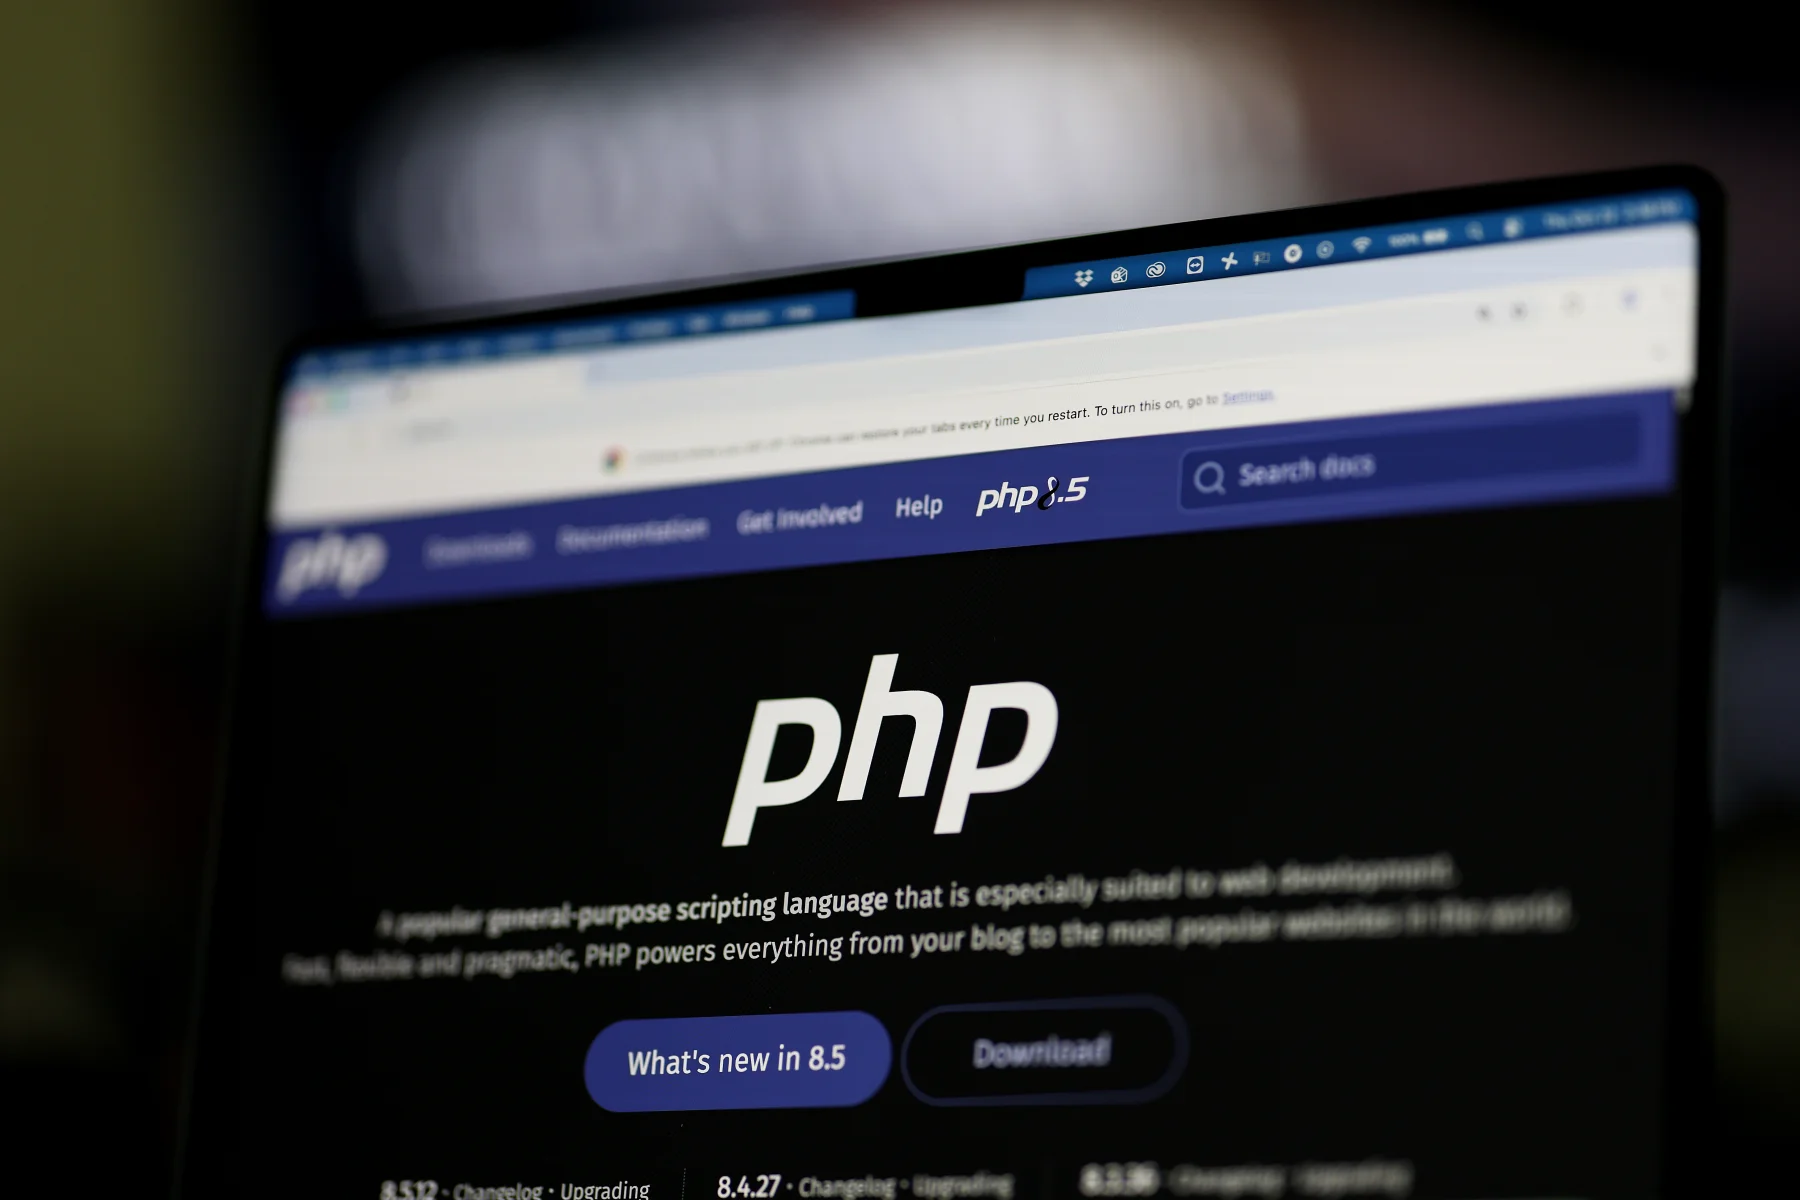
PHP.net ওয়েবসাইটের হোমপেজটি সিঙ্গাপুরে 22 অক্টোবর, 2026-এ দেখা যায়। জনপ্রিয় PHP প্রোগ্রামিং ভাষাতে সম্প্রতি সাইবার-নিরাপত্তা ত্রুটি চিহ্নিত করা হয়েছে, যেটি বড় কোম্পানি এবং জাতীয় সরকারগুলির সহ সারা বিশ্ব জুড়ে বিপুল সংখ্যক ওয়েবসাইটে ব্যবহৃত হয়। পিএইচপি ফাউন্ডেশন দুর্বলতা ঠিক করার জন্য ডিজাইন করা দুটি প্যাচ প্রকাশ করেছে।
ইয়ং টেক লিম/গেটি ইমেজ
ক্যাপশন লুকান
ইয়ং টেক লিম/গেটি ইমেজ
কয়েক মাস আগে স্বায়ত্তশাসিত এজেন্টরা মূল্যায়নে প্রতারণা করেছে এবং তারপরে এটি ধামাচাপা দেওয়ার চেষ্টা করার পরে AI বিশ্বব্যাপী সতর্কতা সৃষ্টি করেছিল, যা “আলিঙ্গন ফেস হ্যাক” নামে পরিচিত হয়েছিল।
এই সপ্তাহে, AI এবং হ্যাকিং স্পটলাইটে ফিরে এসেছে AI প্রযুক্তির সাথে যা বিশ্বব্যাপী সাইবার নিরাপত্তা সংকট প্রতিরোধে সাহায্য করেছে।
সাইবার-সিকিউরিটি ফার্ম উইজ রিসার্চ, OpenAI প্রযুক্তি ব্যবহার করে, ঘোষণা বুধবার এটি একটি কম্পিউটার প্রোগ্রামিং ভাষায় নিরাপত্তা ত্রুটি খুঁজে পেয়েছে যা বিশ্বের প্রায় 70 শতাংশ ওয়েবসাইট চালাতে সহায়তা করে।
OpenAI বাগটিকে “সাম্প্রতিক স্মৃতিতে সবচেয়ে প্রভাবশালী দুর্বলতাগুলির মধ্যে একটি” বলা হয়েছে। উইজ রিসার্চ সতর্ক করেছে যে এটির “সফল শোষণ আক্রমণকারীদের প্রভাবিত সার্ভারের নিয়ন্ত্রণ নিতে, সংবেদনশীল ডেটা চুরি করতে এবং তাদের উপর চলমান ওয়েবসাইটগুলিকে বিকৃত করার অনুমতি দিতে পারে।”
যুক্তরাজ্য থেকে জাপান পর্যন্ত কর্পোরেশন এবং সরকারগুলি এখন হ্যাকারদের ত্রুটিগুলিকে পুঁজি করে আটকাতে ছুটছে৷
হাইপারটেক্সট প্রিপ্রসেসরের জন্য সংক্ষিপ্ত PHP নামক একটি প্রধান প্রোগ্রামিং ভাষায় ত্রুটিগুলি আবিষ্কৃত হয়েছিল। উইজ রিসার্চ পিএইচপিকে “ওয়েবের মেরুদন্ড” বলে অভিহিত করে বলেছে যে প্রযুক্তিটি 1990 এর দশক থেকে ইন্টারনেটের বেশিরভাগ অংশকে প্রভাবিত করেছে।
“এই ফলাফলগুলি PHP-তে আবিষ্কৃত সবচেয়ে গুরুতর দুর্বলতার মধ্যে স্থান পেয়েছে, এবং যুক্তিযুক্তভাবে সফ্টওয়্যার ইতিহাসে,” ফার্মটি বলেছে যে ত্রুটিটি প্রকাশ্যে প্রকাশ করার আগে, দলগুলি একটি সমাধান তৈরিতে কাজ করেছিল যা এখন নিজেদের রক্ষা করার জন্য ওয়েবসাইটগুলিতে উপলব্ধ।
যেহেতু দেশগুলো সাইবার আক্রমণ প্রতিরোধে ঝাঁপিয়ে পড়েছে, গত কয়েক দিনে অসংখ্য ওয়েবসাইট এবং পেজ অফলাইনে নেওয়া হয়েছে। ইউএস ন্যাশনাল সিকিউরিটি এজেন্সি PHP ব্যবহারকারী সংস্থাগুলোকে আগামী সপ্তাহে “উচ্চতর সচেতনতা বজায় রাখতে” সতর্ক করেছে। যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার সংস্থাগুলিকে তাদের ওয়েবসাইটগুলিকে সর্বশেষ ফিক্সড বা প্যাচ করা সংস্করণে আপডেট করার জন্য “অবিলম্বে পদক্ষেপ নেওয়ার” আহ্বান জানিয়েছে৷
এই সপ্তাহে কয়েক ডজন ব্রিটিশ এবং ফিনিশ সরকারী পরিষেবা অফলাইনে নেওয়া হয়েছে। ফ্রান্সে অনেক স্থানীয় সরকার সাইটও সংক্ষিপ্তভাবে নামিয়ে দেওয়া হয়েছিল। চীনের শিল্প মন্ত্রক সংস্থাগুলিকে সুরক্ষা ফাঁকগুলি পর্যালোচনা করার আহ্বান জানিয়েছে।
জাপানে প্রধানমন্ত্রী সানে তাকাইচি আউট করা “সবার জন্য ব্যবস্থা নেওয়ার জন্য একটি জরুরী অনুরোধ,” যোগ করে “যদি অবিলম্বে ফিক্স প্যাচ প্রয়োগ করা কঠিন হয়, অস্থায়ীভাবে ওয়েবসাইটগুলি স্থগিত করা এবং অনুরূপ পদক্ষেপগুলি ঝুঁকি কমানোর একটি কার্যকর উপায় হিসাবে বিবেচিত হতে পারে।”
ম্যাথু প্রিন্স, সাইবার সিকিউরিটি ফার্ম ক্লাউডফ্লেয়ারের প্রধান, বলেছেন তার সংস্থাটি আবিষ্কারের প্রথম 45 মিনিটে ত্রুটিটি কাজে লাগানোর জন্য হাজার হাজার প্রচেষ্টা দেখেছে। এটি এখন লক্ষাধিক, প্রিন্স বৃহস্পতিবার বলেছিলেন।
উইজ রিসার্চ বলেছে যে পিএইচপি-তে ত্রুটিগুলি কয়েক দশক ধরে বিদ্যমান ছিল।
“কিন্তু তাদের শোষণ প্রদর্শনের জন্য একটি ব্যতিক্রমী জটিল পদক্ষেপের প্রয়োজন ছিল, মানব গবেষকরা কার্যত যা অর্জন করতে পারে তার প্রান্তে,” সংস্থাটি বলেছে। এআই মডেলগুলি “সেই বাধাকে উল্লেখযোগ্যভাবে হ্রাস করেছে, একটি দীর্ঘস্থায়ী ত্রুটিকে শোষণে পরিণত করেছে।”