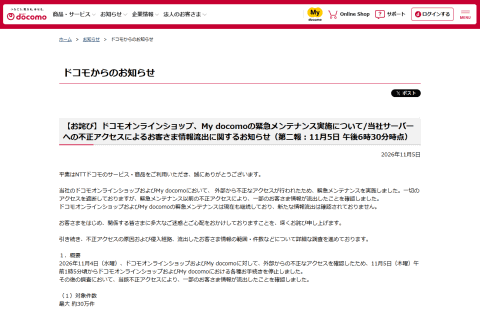
NTT DoCoMo, Inc. 5 নভেম্বর ঘোষণা করেছে যে অননুমোদিত অ্যাক্সেসের কারণে ব্যবহারকারীর তথ্যের 300,000 টুকরা পর্যন্ত ফাঁস হয়েছে। সংস্থাটি একই দিনের প্রথম ঘন্টা থেকে ডোকোমো অনলাইন শপ এবং মাই ডোকোমোর জরুরি রক্ষণাবেক্ষণ পরিচালনা করছে।
কোম্পানিটি 5ই নভেম্বর প্রায় 1:05 থেকে ডোকোমো অনলাইন শপ এবং মাই ডোকোমোতে জরুরি রক্ষণাবেক্ষণ পরিচালনা করছিল। একই দিনে সকাল 9:00 টায় একটি ঘোষণা অনুসারে, এটি নির্ধারিত হয়েছিল যে একটি উচ্চ সম্ভাবনা ছিল যে কোম্পানির সার্ভারটি একটি বহিরাগত পক্ষের দ্বারা অবৈধভাবে অ্যাক্সেস করা হয়েছিল এবং কোম্পানিটি কারণটি তদন্ত করছে৷
একই দিনে 18:30 এ দ্বিতীয় প্রতিবেদন প্রকাশ করা হয়। এটা নিশ্চিত করা হয়েছে যে জরুরি রক্ষণাবেক্ষণ কার্যকর করার আগে অননুমোদিত অ্যাক্সেসের কারণে কিছু ব্যবহারকারীর তথ্য ফাঁস হয়েছে। রেকর্ডের সর্বোচ্চ সংখ্যা আনুমানিক 300,000, এবং তথ্যের মধ্যে রয়েছে নাম, ঠিকানা, জন্ম তারিখ, মোবাইল ফোন নম্বর এবং যোগাযোগের ফোন নম্বর।
অননুমোদিত প্রবেশের কারণ, অনুপ্রবেশের পথ এবং ব্যক্তিগত তথ্য ফাঁসের নির্দিষ্ট সুযোগ এবং সংখ্যা এখনও তদন্তাধীন। জরুরী রক্ষণাবেক্ষণের পরে পুনরুদ্ধারের জন্য দৃষ্টিভঙ্গি এখনও নির্ধারণ করা হয়নি।


