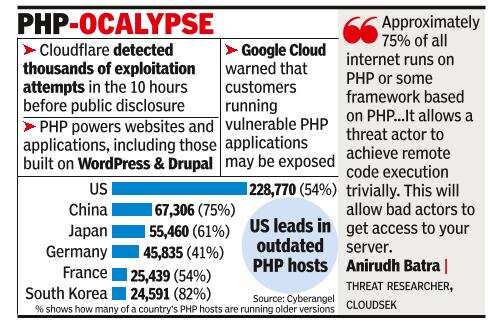
বেঙ্গালুরু: সাইবার নিরাপত্তার জন্য এটি একটি কঠিন দিন ছিল, পিএইচপি-তে গুরুতর দুর্বলতাগুলি জরুরী গ্লোবাল প্যাচিং প্রচেষ্টা, লক্ষ লক্ষ রিপোর্ট হ্যাকিং প্রচেষ্টা এবং কিছু অনলাইন পরিষেবার সতর্কতামূলক শাটডাউনকে ট্রিগার করে৷ মাইক্রোসফ্ট সিইও সত্য নাদেলা বলেছিলেন যে ঘটনার মাত্রা অস্বাভাবিক ছিল, জার্মানির কোলোনে একটি ইভেন্টে মন্তব্য করেছিলেন যে তিনি “দীর্ঘ, দীর্ঘ সময়” এর মতো কিছু দেখেননি।ভারতীয় কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (CERT-In) PHP-তে দুটি দুর্বলতার জন্য একটি গুরুতর-তীব্রতা সতর্কতা জারি করেছে, একটি বহুল ব্যবহৃত ওপেন-সোর্স স্ক্রিপ্টিং ভাষা যা ওয়েবসাইট এবং ওয়েব অ্যাপ্লিকেশনগুলিকে শক্তি দেয়৷ ত্রুটিগুলি অপ্রমাণিত আক্রমণকারীদের দূরবর্তীভাবে দূষিত কোড কার্যকর করতে, মেমরি প্রকাশ করতে এবং প্রভাবিত সিস্টেমগুলির সাথে আপোস করতে পারে।বুধবার জারি করা তার অ্যাডভাইজরিতে, CERT-In বলেছে যে প্রতিবেদনগুলি বন্য অঞ্চলে বড় আকারের শোষণের বিষয়টি নিশ্চিত করেছে এবং ক্ষতিগ্রস্থ সংস্করণগুলি ব্যবহার করে সংস্থা এবং ব্যক্তিদেরকে জরুরিভাবে সুরক্ষা আপডেটগুলি প্রয়োগ করার আহ্বান জানিয়েছে।
CERT-ইন পতাকা দুর্বলতা
গুগল ক্লাউডের নির্বাহী ক্রিস বেটজ, প্রধান তথ্য নিরাপত্তা কর্মকর্তা এবং গুগল ডিপমাইন্ডের জেমিনি সিকিউরিটির প্রধান রালুকা আদা পোপা বলেছেন, পিএইচপি এবং সাইবার নিরাপত্তা সংস্থা উইজ রিসার্চ গবেষণার পর দুটি দুর্বলতা প্রকাশ করেছে যা একাধিক এআই মডেল ব্যবহার করে শনাক্ত করতে এবং তাদের প্রতিকার করতে সহায়তা করে।গুগল ক্লাউড বলেছে যে এর নিজস্ব অবকাঠামো দুর্বল নয়, তবে সতর্ক করেছে যে প্ল্যাটফর্মে পিএইচপি অ্যাপ্লিকেশন চালানো গ্রাহকরা উন্মুক্ত হতে পারে। এটি গ্রাহকদের প্যাচড পিএইচপি সংস্করণে তাদের অ্যাপ্লিকেশন আপডেট করতে এবং তাদের পুনরায় স্থাপন করার আহ্বান জানিয়েছে। Google সমর্থিত PHP রানটাইমগুলির জন্য আপডেট করা সার্ভারহীন বেস চিত্রগুলিও রোল আউট করছে, নির্দিষ্ট পরিষেবা এবং কনফিগারেশনের জন্য স্বয়ংক্রিয় আপডেট উপলব্ধ।প্রতিক্রিয়ার মাত্রা ভারত ছাড়িয়ে বিস্তৃত হয়েছে। ক্লাউডফ্লেয়ারের সিইও ম্যাথিউ প্রিন্স বুধবার এক্স-এ একটি পোস্টে লিখেছেন, “এটি প্রকাশ্যে ঘোষণা করার 10 ঘন্টা আগে, নেটওয়ার্ক জুড়ে আমরা এটিকে কাজে লাগানোর হাজার হাজার প্রচেষ্টা দেখেছি।” বেশ কয়েকটি দেশের কোম্পানি এবং সরকারী সংস্থাগুলি অস্থায়ীভাবে কিছু অনলাইন পরিষেবাগুলিতে অ্যাক্সেস সীমিত করেছে সতর্কতা হিসাবে যখন তারা দুর্বল সিস্টেমগুলিকে সুরক্ষিত করার জন্য কাজ করেছিল।ক্লাউডফ্লেয়ারের ব্লগ বলেছে যে এটি সফলভাবে তার সমস্ত গ্রাহকদের জন্য PHP দুর্বলতাগুলি তাদের আনুষ্ঠানিক প্রকাশের তারিখের আগে ফাঁস হওয়ার পরে প্রশমিতকরণ স্থাপন করেছে৷ কোম্পানি গ্রাহকদের লক্ষ্য করে আক্রমণের ট্র্যাফিক পর্যবেক্ষণ করেছে এবং ট্র্যাক করেছে কিভাবে আক্রমণকারীরা তাদের পেলোড পরিবর্তন করে নিরাপত্তা বাইপাস করার চেষ্টা করে।