Die Methoden von Kriminellen sind so raffiniert geworden, dass niemand mehr vor Betrug gefeit ist. Wir klären über gängige und neue Maschen auf.
Gefälschtes WhatsApp im Play Store – Hunderttausende laden Fake-App herunter
Update vom 21. Oktober: Im offiziellen Play Store von Google kursiert derzeit eine betrügerische Version der Messaging-App WhatsApp. Die Fälschung wurde bereits mehr als eine halbe Million Mal heruntergeladen und erscheint bei manchen Nutzern sogar in den gesponserten Suchergebnissen – also an prominenter Stelle ganz oben.
Wie das Tech-Portal Android Authority berichtet, stammt die App von einem Entwicklerkonto namens “Agment Assets sallu” und kopiert die Beschreibung sowie Screenshots der echten WhatsApp-Seite nahezu identisch. Die Betrüger nutzen offenbar gezielt Googles “Early Access”-Programm aus, das öffentliche Nutzerbewertungen deaktiviert und es dadurch erschwert, die Fälschung zu erkennen.
Woran man die gefälschte WhatsApp-Version erkennt:
- Der Entwicklername “Agment Assets sallu” unterscheidet sich deutlich vom offiziellen Herausgeber “WhatsApp LLC”.
- Die Download-Zahl von 500.000 wirkt auf den ersten Blick hoch, liegt aber weit unter den über zehn Milliarden Downloads der echten WhatsApp-App.
- Das Entwicklerkonto bietet nur diese eine Anwendung an – ein typisches Warnsignal.
- Fehlende Nutzerbewertungen aufgrund des “Early Access”-Status sollten misstrauisch machen.
Fachleute raten generell dringend davon ab, Apps aus unbekannten Quellen zu installieren. Nutzer sollten vor dem Download stets den Entwicklernamen überprüfen und im Zweifelsfall direkt auf der offiziellen Website des Anbieters nach dem korrekten Download-Link suchen. Wer die gefälschte Version bereits installiert hat, sollte sie umgehend deinstallieren und sein Gerät auf verdächtige Aktivitäten überprüfen. (red)
+++
Bayerische Krankenhausgesellschaft warnt: Solche Anrufe kommen von keiner Klinik
Update vom 20. Oktober: Kriminelle geben sich am Telefon als Krankenhausmitarbeiter aus und setzen ihre Opfer mit einer perfiden Masche unter Druck. Die Bayerische Krankenhausgesellschaft (BKG) warnt gemeinsam mit dem Bayerischen Landeskriminalamt (BLKA) in einer aktuellen Pressemitteilung vor dieser Form der sogenannten Schockanrufe.
Die Betrüger behaupten dabei, ein naher Angehöriger sei nach einem schweren Unfall oder wegen einer lebensbedrohlichen Erkrankung in eine Klinik eingeliefert worden. Im weiteren Gesprächsverlauf fordern sie hohe Geldsummen – angeblich sei die sofortige Zahlung notwendig, um eine dringend benötigte Behandlung, Operation oder weitere medizinische Versorgung sicherzustellen.
Die Täter bauen gezielt emotionalen und zeitlichen Druck auf, sodass Betroffene nicht mehr rational reagieren können. Wie die Bayerische Krankenhausgesellschaft mitteilt, sind potenzielle Opfer daher in jeder Alters- und Gesellschaftsschicht zu finden. Besonders perfide: Durch den Einsatz Künstlicher Intelligenz lassen sich solche Betrugsmaschen noch glaubhafter gestalten.
Eduard Fuchshuber, Pressesprecher der Bayerischen Krankenhausgesellschaft, stellt klar: “Krankenhäuser fordern niemals telefonisch Geldzahlungen von Angehörigen, um medizinische Behandlungen durchzuführen oder fortzusetzen.” Medizinische Notfallbehandlungen oder Operationen würden sofort durchgeführt und niemals von vorherigen Zahlungen abhängig gemacht.
So schützt man sich vor den betrügerischen Anrufen:
- Sofort auflegen, sobald Geldforderungen gestellt werden.
- Das Gespräch beenden und die vermeintlich betroffene Person unter der bekannten Telefonnummer anrufen.
- Niemals Wertsachen oder Geld an Unbekannte übergeben.
- Keine persönlichen oder finanziellen Daten mit unbekannten Anrufern teilen.
- Im Zweifelsfall aktiv den Notruf 110 anrufen.
Wer unsicher ist, ob ein Anruf tatsächlich von einem Krankenhaus stammt, sollte die offizielle Telefonnummer der Klinik wählen und sich direkt mit der entsprechenden Station oder der zentralen Auskunft verbinden lassen. Betroffene sollten den Vorfall zudem bei der örtlichen Polizeidienststelle melden. Gesundes Misstrauen ist in solchen Situationen keine Unhöflichkeit, sondern notwendiger Selbstschutz. (red)
+++
Fake-Shops für Brennholz: Betrüger missbrauchen Daten echter Unternehmen
Update vom 19. Oktober: Pünktlich zur Heizsaison häufen sich betrügerische Online-Shops, die mit günstigen Angeboten für Brennholz und Holzpellets locken. Die Verbraucherzentrale Niedersachsen warnt vor einer Vielzahl gefälschter Internetseiten, die Kunden täuschen und deren Geld kassieren, ohne jemals Ware zu liefern.
Besonders perfide: Die Kriminellen übernehmen häufig Firmendaten echter Unternehmen für ihr gefälschtes Impressum. So wirken die betrügerischen Shops auf den ersten Blick seriös. Allein das Verbraucherportal Watchlist Internet listet über 25 unseriöse Brennholzanbieter auf. Der Shop hdelgur.shop etwa imitiert das Design des Discounters Lidl und leitet Besucher automatisch auf eine andere Adresse weiter. Bei praktisch allen verdächtigen Anbietern ist Zahlung ausschließlich per Vorkasse möglich – ein klassisches Warnsignal für Fake-Shops.
Folgende Merkmale deuten auf unseriöse Anbieter hin:
- fehlendes oder unvollständiges Impressum ohne korrekte Angabe einer verantwortlichen Person
- ungültige oder gefälschte Umsatzsteuernummern
- AGB nur in englischer Sprache
- fehlender Widerrufsbutton oder fehlende Widerrufsinformationen
- ausschließlich Zahlung per Vorkasse oder Überweisung möglich
- ungewöhnlich niedrige Preise im Vergleich zu etablierten Anbietern
Wer Brennholz bei einem bislang unbekannten Händler im Internet kaufen möchte, kann dessen Seriosität vorab mit dem Fake-Shop-Finder der Verbraucherzentrale überprüfen. Auch eine einfache Internetsuche nach dem Shopnamen zusammen mit Begriffen wie “Betrug” oder “Erfahrungen” kann schnell Klarheit schaffen. (red)
+++
Browser im Browser: Vorsicht vor neuartiger Phishing-Masche
Update vom 16. Oktober: Ein gefälschtes Browserfenster im Browser, um Nutzer zu täuschen: Diese neuartige Angriffsmethode zum Abfischen sensibler Daten haben Sicherheitsforscher entdeckt. Die Fake-Browserfenster sehen täuschend echt aus, arbeiten sogar mit jeweils korrekten Internetadressen in den Adresszeilen, berichtet “Computer Bild”.
Derzeit würden vor allem bekannte KI-Dienste wie ChatGPT, Gemini oder Claude nachgeahmt. Zudem ziele die Phishing-Kampagne aktuell primär auf Unternehmen, die auf der Suche nach KI-gestützter Hilfe sind, etwa für Konzeption von Werbekampagnen, Kundenakquise oder Budgetverwaltung. Der Fokus der Betrüger kann sich aber natürlich jederzeit ändern.
So funktioniert die Masche
- Um die angebotenen Dienste angeblich nutzen zu können, soll ein eigenes Konto – etwa der Google-Account – mit dem jeweiligen KI-Dienst verbunden werden. Beim Einloggen öffnet sich dann ein nachgebautes Browserfenster innerhalb der Webseite, das selbst die Adresszeile mit legitimen Internetadressen von OpenAI, Google & Co. vortäuscht. Tatsächlich befindet sich der Nutzer aber weiterhin auf der Phishing-Seite. Die Fake-Browserfenster werden dabei immer optisch passend zum jeweiligen Betriebssystem und zum jeweiligen Browser generiert.
Das Browser-im-Browser-Phishing lässt sich dem Bericht zufolge aber relativ einfach entlarven: Ein gefälschtes Fenster innerhalb einer Webseite kann nicht aus dem Browser herausbewegt oder frei in der Größe verändert werden wie ein echtes Browserfenster – also vor Kontoverknüpfungen oder anderen sensiblen Dateneingaben sicherheitshalber einfach einmal kurz das Fenster auf diese Punkte hin überprüfen.
Außerdem sollten vermeintliche Angebote, Angebotsseiten und deren Adressen immer kritisch geprüft werden, etwa mit einer kurzen Internetrecherche zum vermeintlichen Anbieter. Zudem lohnt sich grundsätzlich und insbesondere auch in diesem Zusammenhang der Umstieg auf Passkeys als passwortlose und Phishing-sichere Anmeldemethode bei Diensten. (dpa)
+++
Falsche Termineinladungen bringen Betrüger direkt in den digitalen Kalender
Update vom 15. Oktober: Eine neue Form von Internetbetrug breitet sich derzeit aus. Kriminelle verschicken gefälschte Termineinladungen, die automatisch in elektronischen Kalendern erscheinen – ohne dass Nutzer eine E-Mail öffnen oder einen Termin bestätigen müssen.
Wie der “Guardian” berichtet, verzeichnen Sicherheitsexperten ein rasantes Wachstum dieser Betrugsmasche in den USA, doch auch die Verbraucherzentrale warnte schon im vergangenen Jahr vor einer vergleichbaren Masche. Es ist also gut denkbar, dass auch diese Form des Betrugs bald zu uns kommen wird.
Die Täter nutzen eine Funktion vieler Kalender-Programme wie Google Calendar, Outlook oder iCal, die eingehende Termineinladungen automatisch in den Kalender eintragen. Die Einträge wirken oft harmlos und täuschen vergessene Meetings, Verlängerungen kostenpflichtiger Dienste oder angebliche Sprachnachrichten vor. Erst beim Klick auf einen enthaltenen Link oder beim Anruf einer angegebenen Telefonnummer geraten Betroffene in die Falle.
Besonders perfide ist laut Experten die Tatsache, dass diese Einladungen direkt neben legitimen Terminen wie Zahnarztbesuchen oder Arbeitsbesprechungen erscheinen. Dies verleihe ihnen eine geliehene Glaubwürdigkeit, die echte Phishing-Mails selten erreichten. Manche Betrüger nutzen legitime Plattformen wie Zoom für den Versand, was die Erkennung durch Sicherheitssoftware zusätzlich erschwert.
So funktioniert die Masche im Detail
Betrüger versenden dafür E-Mails mit Kalendereinladungen an Arbeits- oder private Adressen. Es spielt dabei keine Rolle, ob die Empfänger diese E-Mail öffnen oder sie im Spam-Ordner landet. Viele Kalender-Apps fügen solche Einladungen automatisch hinzu, ohne dass eine Bestätigung erforderlich ist.
Die gefälschten Termine tragen Titel wie “Neue Sprachnachricht erhalten”, “PayPal ungewöhnliche Aktivität” oder “Ihre automatische Zahlung wird innerhalb von 24 Stunden verarbeitet”. In der Terminbeschreibung findet sich dann entweder ein Link zu einer gefälschten Login-Seite von Microsoft, Google oder PayPal oder eine Telefonnummer eines angeblichen Support-Teams.
Wer dem Link folgt und dort seine Zugangsdaten eingibt, liefert diese direkt an die Kriminellen. Diese verkaufen die Informationen entweder weiter, nutzen sie für den Zugriff auf E-Mail-Konten oder geben sich in späteren Betrugsversuchen als Bank oder andere Institution aus.
Die Verbraucherzentrale und Sicherheitsexperten raten zu folgenden Maßnahmen:
- Automatisches Annehmen von Kalendereinladungen in den Einstellungen deaktivieren.
- Verdächtige Termine nicht ablehnen, sondern direkt löschen – durch eine Ablehnung erhalten Betrüger die Bestätigung, dass die E-Mail-Adresse aktiv genutzt wird.
- Darauf achten, beim Löschen nicht versehentlich eine Antwort an den Absender zu senden.
- Keine Links in unerwarteten Kalendereinträgen anklicken und keine angegebenen Telefonnummern anrufen.
- Grundsätzlich misstrauisch bleiben, auch wenn eine Einladung scheinbar von Kollegen oder Bekannten stammt – deren Konten könnten gehackt worden sein.
(red)
+++
Stumme Anrufe von unbekannten Nummern – Betrüger testen aktive Telefonnummern
Update vom 14. Oktober: Ein Anruf von einer unbekannten Nummer, am anderen Ende nur Stille. Wenn man sich meldet, wird sofort aufgelegt. Wie das IT-Sicherheitsunternehmen Bitdefender mitteilt, kann dahinter eine gezielte Betrugsmasche stecken. Kriminelle nutzen automatische Wählgeräte, um herauszufinden, welche Telefonnummern aktiv sind.
Wer den Anruf entgegennimmt und sich meldet, bestätigt unwissentlich, dass die Nummer aktiv ist. Diese Information verkaufen Betrüger im Darknet – also in illegalen Bereichen des Internets – oder nutzen sie für weitere Betrugsversuche. Besonders gefährlich: Teilweise zeichnen die Kriminellen Stimmen auf. Bereits wenige Sekunden genügen, um mit Künstlicher Intelligenz Stimmen zu kopieren und für betrügerische Anrufe zu missbrauchen.
So schützt man sich vor der Masche
- Sofort auflegen, wenn nach der Anrufannahme Stille herrscht – nichts sagen.
- Grundsätzlich vermeiden, “Ja” zu sagen oder den eigenen Namen zu bestätigen.
- Unbekannte Nummern niemals zurückrufen.
- Verdächtige Nummern über das Smartphone blockieren und melden.
- Mit Folgeanrufen rechnen: Ist eine Nummer als aktiv markiert, können auch Monate später noch gefälschte Anrufe vermeintlicher Banken oder Behörden folgen.
Wichtig: Auch wenn in der Anruferanzeige eine vertrauenswürdige Institution erscheint, kann dies gefälscht sein. Kriminelle manipulieren diese Anzeige problemlos. (red)
+++
Perfide Masche: Einbrecher markieren Haustüren mit Klebefäden
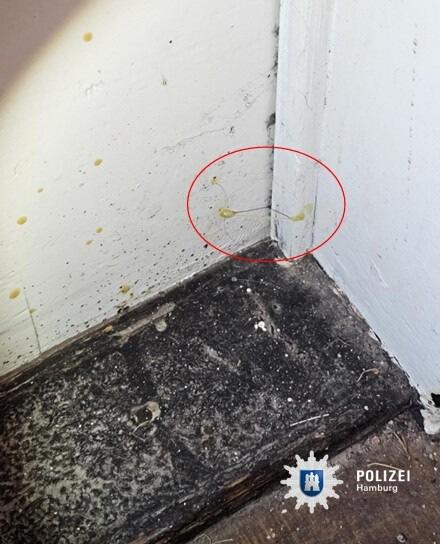
Update vom 13. Oktober: Einbrecher nutzen eine besonders heimtückische Methode, um geeignete Zielobjekte auszuspähen. Wie das Landeskriminalamt Hamburg mitteilt, bringen Kriminelle zur Vorbereitung ihrer Taten unauffällige Markierungen an Eingangstüren an – etwa Klebefäden oder Plastikschnipsel zwischen Türzarge und Türblatt.
© Polizei Hamburg
Diese sogenannten Abwesenheitskontrollen fallen auf den ersten Blick oft nicht auf, verraten den Tätern aber, ob Bewohner längere Zeit nicht zu Hause sind. Bleiben die Markierungen über mehrere Tage unberührt, wissen die Täter: Hier lohnt sich ein Einbruch. Mit der beginnenden dunklen Jahreszeit und der bevorstehenden Zeitumstellung rechnet die Polizei mit mehr Fällen dieser Masche.
Wer solche verdächtigen Feststellungen an seiner Haustür macht, sollte folgende Schritte beachten:
- Markierungen fotografieren und dokumentieren
- Sofort das Hinweistelefon der Polizei Hamburg unter 040 4286-56789 kontaktieren
- Alternativ jede andere Polizeidienststelle informieren
- Nachbarn und ältere Angehörige auf die Masche aufmerksam machen
- Regelmäßig die eigene Haustür auf verdächtige Veränderungen kontrollieren
Die Polizei betont, dass bereits kleine Hinweise für die Ermittlungen wertvoll sein können. Betroffene sollten die Markierungen nicht ignorieren, sondern umgehend Anzeige erstatten. Nur so können mögliche Einbruchsserien frühzeitig verhindert werden. (red)
+++
PayPal-Mail ist eine Falle: “Sicherheitsüberprüfung erforderlich”
Update vom 9. Oktober: Kriminelle versenden derzeit gefälschte E-Mails im Namen des Bezahldienstes PayPal. Die Nachrichten tragen den Betreff “Sicherheitsüberprüfung erforderlich – Bitte bestätigen Sie Ihre Kontodaten” und es wird behauptet, dass aufgrund angeblich aktualisierter Sicherheitsrichtlinien für das Jahr 2026 ein neues Schutzmodul aktiviert werden müsse. Dieser Vorgang sei notwendig, um unbefugte Zugriffsversuche zu blockieren und Transaktionsdaten zu schützen.
In den Phishing-Mails heißt es weiter, die Aktivierung erfolge automatisch über eine gesicherte SMS-Verifikation und dauere nur wenige Augenblicke. Über einen Button mit der Aufschrift “Jetzt aktivieren” sollen Empfänger die vermeintliche Sicherheitsüberprüfung durchführen. Die Betrüger setzen ihre Opfer unter Zeitdruck, indem sie – in auffälliger roter Schrift – darauf hinweisen, den Vorgang innerhalb von 24 Stunden abzuschließen, um eine Kontoeinschränkung zu vermeiden.
Wie die Verbraucherzentrale mitteilt, handelt es sich um eine klassische Phishing-Attacke. Wer auf den Link klickt, landet auf gefälschten Webseiten, über die sensible Kontodaten abgegriffen werden können.
Mehrere Merkmale entlarven die E-Mails als Fälschung:
- unseriöse Absenderadresse, die nicht von PayPal stammt
- fehlende persönliche Anrede
- verdächtige Links in der Nachricht
- unrealistischer Zeitdruck durch eine 24-Stunden-Frist
- Drohung mit Kontoeinschränkung bei Nichtbeachtung
Experten raten dazu, solche betrügerischen Nachrichten unbeantwortet in den Spam-Ordner zu verschieben. Keinesfalls sollten Empfänger auf Links klicken oder persönliche Daten preisgeben. Wer ein PayPal-Konto besitzt, sollte ausschließlich die offizielle App oder die bekannte Internetseite des Anbieters aufrufen, um den Status seines Kontos zu überprüfen. (red)
+++
Verbraucherzentrale warnt vor Haustürgeschäften
Update vom 8. Oktober: Unangekündigte Besucher an der Haustür werden zunehmend zum Problem. Die Verbraucherzentrale Schleswig-Holstein registriert vermehrt Beschwerden über zweifelhafte Haustürgeschäfte und hat nun eine Warnung ausgesprochen.
Betroffene werden dabei gezielt überrumpelt. Geschulte Vertriebskräfte nutzen den Überraschungseffekt aus, um möglichst schnell einen Vertragsabschluss zu erreichen. Oft tragen die Besucher offizielle Dienstkleidung und geben sich als Techniker von Versorgungsunternehmen oder Telefongesellschaften aus. Mit rasch vorgezeigten Ausweisen und Authentifizierungsschreiben soll Vertrauen geschaffen werden.
Die Vertreter schrecken dabei auch nicht vor falschen Behauptungen zurück. Mit Aussagen wie “Wenn Sie diesem Glasfaservertrag nicht zustimmen, haben Sie bald kein Internet mehr” bauen sie zusätzlichen Druck auf. Eine Unterschrift auf einem Tablet genügt – im Nachhinein stellen sich die Verträge jedoch oft als überteuert oder unnötig heraus.
Daran erkennt man unseriöse Haustürgeschäfte
Neben dem Techniker-Trick setzen Betrüger auf weitere Maschen: Selbsternannte Energieberater oder vermeintliche Verbraucherschützer versprechen an der Haustür hohe Einsparungen bei den Stromkosten. Auch fliegende Handwerker gehören zum Repertoire – sie weisen auf angeblich dringende Reparaturen an Regenrinne, Dach oder Terrasse hin und könnten sofort mit der Arbeit beginnen. Der Preis fällt später meist deutlich höher aus als angekündigt.
Katrin Reinhardt, Rechtsreferentin der Verbraucherzentrale, rät zu besonderer Vorsicht: “Bei unangekündigten Handwerkerangeboten an der Haustür sollten sich Verbraucher nicht zu einer sofortigen Beauftragung drängen lassen.”
So schützt man sich vor unseriösen Angeboten:
- Unangekündigte Besucher nicht in die Wohnung lassen – es gibt keine Verpflichtung dazu, auch nicht für echte Techniker oder Zählerableser.
- Nichts vorschnell unterschreiben, besonders nicht auf einem Tablet, bei dem man selbst keine Unterlagen erhält.
- Angebote aushändigen lassen und mehrere Tage Bedenkzeit nehmen.
- Das Gespräch abbrechen, wenn auf sofortige Unterschrift gedrängt wird oder keine Prüfunterlagen ausgehändigt werden.
- Wichtig: Die Verbraucherzentrale schickt niemanden unangekündigt zu Hausbesuchen.
Wer dennoch einen Vertrag an der Haustür abgeschlossen hat, kann diesen in der Regel innerhalb von 14 Tagen ohne Angabe von Gründen widerrufen. Der Widerruf sollte aus Beweisgründen schriftlich erfolgen. (red)
+++
Luft aus Autoreifen gelassen – Trickdiebe stehlen mehrere tausend Euro
Update vom 7. Oktober: In Köln ist eine 53-jährige Frau Opfer einer besonders perfiden Betrugsmasche geworden. Wie die Polizei Köln mitteilt, hatten Unbekannte die Frau zuvor bei einem Bankbesuch beobachtet, bei dem sie einen hohen Geldbetrag abgehoben hatte. Während ihres Aufenthalts in der Bank ließen die Täter gezielt Luft aus einem Autoreifen ihres Wagens ab. Als die Frau daraufhin zu einer Tankstelle fuhr, bot ihr ein Mann ungefragt Hilfe beim Aufpumpen an und lenkte sie ab – währenddessen entwendeten Mittäter ihre Handtasche mit mehreren tausend Euro aus dem Fahrzeug. Die Täter waren der Frau in einem grauen VW T-Roc mit Wiesbadener Kennzeichen gefolgt.
Der aktuelle Fall kombiniert zwei gängige Vorgehensweisen von Trickdieben: Oft beobachten Kriminelle Bankkunden nach größeren Abhebungen und folgen ihnen dann gezielt. Und auch die “Reifenpannen-Masche”, bei der Täter absichtlich technische Probleme am Fahrzeug herbeiführen, ist ein typischer Betrugsversuch.
Während die eine Methode darauf abzielt, lohnende Opfer zu identifizieren, schafft die andere eine vermeintliche Notsituation, in der die Geschädigten besonders angreifbar sind. Die Kombination beider Taktiken macht diese Betrugsform besonders gefährlich und schwer zu durchschauen.
So schützt du dich vor der Betrugsmasche
- Sei besonders wachsam, wenn du größere Geldbeträge bei der Bank abhebst – achte darauf, ob dir Personen folgen.
- Überprüfe dein Fahrzeug nach einem Bankbesuch auf Auffälligkeiten.
- Lass Wertsachen niemals sichtbar im Auto liegen, auch nicht für kurze Zeit.
- Nimm bei technischen Problemen am Fahrzeug keine spontane Hilfe von Fremden an – fahre stattdessen direkt zu einer Werkstatt oder rufe einen Pannendienst.
- Verschließe dein Fahrzeug immer, auch wenn du nur kurz aussteigst.
- Informiere bei verdächtigen Beobachtungen umgehend die Polizei.
(red)
+++
PayPal-Betrug: Gefälschte Mail droht mit Kontolöschung
Update vom 5. Oktober: Aktuell kursiert eine Phishing-Mail, die PayPal-Kunden mit der Löschung ihres Kontos unter Druck setzt. Die Verbraucherzentrale warnt vor der Masche – und gibt Tipps, wie Betroffene sich schützen können.
Die Nachricht gibt vor, vom Zahlungsdienstleister PayPal zu stammen, und fordert die Empfänger auf, ihre Zugangsdaten zu bestätigen – angeblich im Rahmen einer routinemäßigen Kontoüberprüfung. Wer dem nicht innerhalb von 24 Stunden nachkomme, müsse mit der Löschung seines Kontos rechnen, heißt es in der Mail.
Die betrügerischen Nachrichten tragen häufig den Betreff “Pay Pal – Neue Anmeldung erkannt” – wobei bereits die fehlerhafte Schreibweise des Unternehmensnamens ein erstes Warnsignal darstellt. In der E-Mail befindet sich ein Button, über den die Empfänger auf eine gefälschte Webseite geleitet werden sollen. Dort werden sie aufgefordert, ihre PayPal-Anmeldedaten einzugeben – genau darauf haben es die Kriminellen abgesehen.
Woran die betrügerische Mail zu erkennen ist
- Eine persönliche Ansprache fehlt – stattdessen grüßen die Absender mit allgemeinen Floskeln wie “Guten Tag” oder “Hallo und guten Tag”. Der echte Zahlungsdienst hingegen spricht seine Kundschaft in der Regel mit dem vollständigen Namen an.
- Die Nachricht stammt von einer verdächtigen Absenderadresse, die nicht zur offiziellen PayPal-Domain passt.
- Es erfolgt eine enge Fristsetzung in Kombination mit einer angeblich drastischen Konsequenz.
So reagieren Betroffene richtig
Die Verbraucherzentrale rät, derartige Nachrichten keinesfalls zu beantworten und den enthaltenen Link auf keinen Fall anzuklicken. Stattdessen sollte die Mail in den Spam-Ordner verschoben oder direkt gelöscht werden. Wer unsicher ist, ob tatsächlich ein Problem mit dem eigenen Konto besteht, sollte dies ausschließlich über die offizielle PayPal-App oder die bekannte Internetseite überprüfen. Im Zweifelsfall empfiehlt es sich, den Anbieter direkt zu kontaktieren – etwa telefonisch.
Wer bereits auf die Masche hereingefallen ist und seine Daten auf der gefälschten Seite eingegeben hat, sollte umgehend handeln: Die Zugangsdaten müssen sofort geändert werden – sofern noch kein finanzieller Schaden entstanden ist, lässt sich so Schlimmeres verhindern. (red)
+++
Via E-Mail: Flink-Nutzer werden erpresst
Update vom 30. September: Hacker haben den Lieferdienst Flink angegriffen. Sie hätten Zugriff auf personenbezogene Daten von Kunden und Mitarbeitern erhalten, sagte ein Unternehmenssprecher. Es handele sich um Stammdaten wie “Name, Lieferadresse, E-Mail-Adresse und Telefonnummer”. Passwörter, Zahlungsdaten, Bankverbindungen oder Kreditkarteninformationen seien nicht betroffen.
“Wir haben Kenntnis von einem unbefugten Zugriff auf Daten aus einem unserer internen Systeme erhalten und nehmen den Vorfall sehr ernst”, sagte der Sprecher. Man wisse, dass die Kriminellen versuchten, “den Vorfall auszunutzen, indem sie Kunden und Mitarbeiter direkt kontaktieren und zu Zahlungen auffordern”. Man rate dringend davon ab, auf diese Nachrichten zu reagieren oder Zahlungen zu leisten.
Aktuell bestünden keine weiteren unbefugten Zugriffe auf die Systeme, führte der Sprecher aus. “Unmittelbar nach Bekanntwerden haben wir den betroffenen Zugang deaktiviert, zusätzliche Sicherheitsmaßnahmen umgesetzt und gemeinsam mit externen IT-Forensik- und Cybersicherheitsexperten eine umfassende Untersuchung eingeleitet.” Zunächst hatte der “Rbb” berichtet. (dpa/bearbeitet von ali)
+++
Telefonbetrüger nutzen neue Methode für Fernzugriff auf Bankkarten
Update vom 28. September: Eine neue Betrugsmasche, die momentan in Österreich kursiert, nutzt eine gefälschte Sicherheits-App, um Bankkarten über die NFC-Funktion von Smartphones auszulesen und aus der Ferne zu missbrauchen. Die Erste Bank und Sparkassen in Österreich warnen aktuell vor dieser Methode, die derzeit vor allem auf Android-Geräten zum Einsatz kommt, wie “Mimikama” berichtet.
Die Kriminellen geben sich am Telefon als Bankmitarbeiter aus und behaupten, es habe einen unberechtigten Zugriff auf das Konto gegeben oder eine verdächtige Transaktion sei aufgefallen. Anschließend fordern sie die Opfer auf, über eine WhatsApp-Nachricht eine bestimmte Sicherheits-App zu installieren. Nach der Installation sollen Betroffene die NFC-Funktion – also die Nahfeldkommunikation, mit der kontaktloses Bezahlen funktioniert – aktivieren und ihre Bankkarte ans Smartphone halten. Häufig wird zusätzlich nach der Karten-PIN gefragt.
Das Perfide an dieser Masche: Die Karte bleibt physisch beim Opfer, kann aber trotzdem missbraucht werden. Die Schadsoftware leitet die Kommunikation zwischen Karte und Smartphone in Echtzeit an ein entferntes Bezahlterminal oder einen Bankomaten weiter. Die so erfassten Daten werden anschließend für betrügerische Transaktionen verwendet. Das Sicherheitsunternehmen Group-IB dokumentierte 2026 einen ähnlichen Ablauf mit der Schadsoftware “WindRelay” in Tschechien, der Slowakei und Slowenien.
Folgende Warnsignale sollten misstrauisch machen:
- Anrufe, die vor angeblichen Sicherheitsproblemen oder verdächtigen Transaktionen warnen
- Aufforderungen, eine per WhatsApp zugesandte App zu installieren
- Anfragen, die Bankkarte an das Smartphone zu halten
- Fragen nach der Karten-PIN am Telefon oder in einer App
Die Erste Bank und Sparkassen in Österreich stellen ausdrücklich klar: Sie fordern niemals telefonisch dazu auf, eine zugesandte Sicherheits-App zu installieren, die Karte an ein Smartphone zu halten oder die Karten-PIN preiszugeben. Alle derartigen Aufforderungen sind betrügerisch – wer ihnen folgt, riskiert einen Missbrauch der Karte und finanzielle Schäden. (red)
+++
Vorsicht: Neue WhatsApp-Betrugsmasche macht die Runde
Update vom 25. September: Eine Nachricht, ein Link, ein QR-Code – und schon haben Kriminelle Zugriff auf das eigene WhatApp-Konto. Aktuell warnt die Polizei Zwickau vor einer neuen Betrugsmasche, bei der Angreifer Konten übernehmen und anschließend deren Kontakte um Geld bitten.
Seit Mitte August seien allein im Zuständigkeitsbereich der Polizeidirektion zwölf Betrugsdelikte bekanntgeworden, die nach diesem Schema abgelaufen sind. Die Täter erbeuteten dabei jeweils zwischen 500 und 615 Euro.
Wie die Masche funktioniert
Und so läuft der Betrug im Detail ab: Man erhält eine Nachricht, in der darum gebeten wird, an einer Abstimmung oder Umfrage für Sportler teilzunehmen oder jemanden bei einer Abstimmung zu unterstützen. Um teilzunehmen, soll ein Link aufgerufen und ein QR-Code gescannt werden. Auf diesem Weg verknüpfen die Täter aber eines ihrer Geräte mit dem Account des Opfers. So eine Verknüpfungsmöglichkeit per QR-Code ist regulär von WhatsApp vorgesehen. Man sollte sie aber natürlich nur nutzen, wenn man sie selbst angestoßen hat.
Haben die Täter dann über das verknüpfte Gerät Zugriff auf das Konto des Opfers, können sie in seinem Namen dessen Kontakte anschreiben. Unter verschiedensten Vorwänden bitten sie anschließend um Geld. Für die Empfänger erscheinen die Nachrichten natürlich besonders glaubwürdig.
Was zu tun ist
Wurde das eigene WhatsApp-Konto übernommen, sollte man alle Kontakte schnellstmöglich über einen anderen Kommunikationsweg warnen, damit die Betrüger mit ihrer Masche erst gar keine Chance haben.
Alle, die Opfer einer Kontenübernahme oder eines Zahlungsbetrugs geworden sind, sollten die Nachrichten und Telefonnummern der Betrüger beziehungsweise die Zahlungsdaten und Belege sichern und dann die Polizei informieren.
Vorsichtsmaßnahmen der Polizei
- Immer über einen anderen Kommunikationskanal Rücksprache zu halten, wenn unerwartete Geldforderungen kommen – selbst bei Familie, Freunden oder Bekannten.
- Keine unbekannten QR-Codes scannen und keinen Links folgen, ohne deren Herkunft und Zweck überprüft zu haben.
- Keine Verknüpfung eines unbekannten Geräts mit dem eigenen WhatsApp-Konto bestätigen.
- Niemals Verifizierungs- oder Sicherheitscodes weitergeben.
- Im Einstellungsmenü von WhatsApp regelmäßig die mit dem eigenen Konto verknüpften Geräte prüfen und unbekannte Verknüpfungen entfernen.
(dpa/bearbeitet von ali)
+++
Die Verbraucherzentralen warnen vor gefälschten Jobanzeigen, bei denen Zeugnisse keine Rolle spielen und oft komplett Homeoffice versprochen wird.
+++
Falsche Ärzte erbeuten sechsstellige Summe – Warnung vor perfider Masche
Update vom 23. September: Ein aktueller Betrugsfall dokumentiert eine fiese Masche. Mit der Geschichte von einem angeblich notwendigen Medikament für seine Frau haben Betrüger einen mehr als 90 Jahre alten Mann in München um eine mittlere sechsstellige Summe in bar gebracht.
Seine Ehefrau befand sich zum Zeitpunkt des Anrufs tatsächlich in einem Krankenhaus, teilte die Polizei mit. Ob die Betrüger davon wussten oder dies Zufall war, konnten die Beamten auf Nachfrage zunächst nicht sagen.
So lief der aktuelle Fall
- Eine Anruferin gab sich als Oberärztin eines Krankenhauses aus, ein weiterer Anrufer als Professor. Sie behaupteten, für die Frau des Seniors gebe es ein spezielles Medikament aus der Schweiz. Dafür müsse er zunächst einen hohen Geldbetrag bezahlen, den später die Krankenversicherung erstatte.
- Nachdem der Mann angegeben hatte, Bargeld zu Hause zu haben, kam eine Frau zu seiner Wohnung und nahm das Geld entgegen.
- Erst im Anschluss bemerkte der Senior den Betrug und verständigte einen Bekannten, der wiederum die Polizei alarmierte. Die Kriminalpolizei ermittelt und sucht nach Zeugen.
Vergangene Woche hatte bereits die Polizei Münster vor der Masche gewarnt, bei der die Täter anrufen, sich als Ärztin oder Arzt ausgeben und eine Krankheit bei Familienmitgliedern vortäuschen. Die Täter behaupteten, ein teures Medikament aus dem In- oder Ausland kaufen zu müssen, um den Angehörigen helfen zu können, so die Polizei. Ziel sei es, nach dem Telefonat Wertgegenstände oder Bargeld bei den Angerufenen abzuholen. “Das Perfide: Die Täter bauen im Telefonat einen enormen zeitlichen und emotionalen Druck auf und untermauern die Situation mit glaubwürdigen Krankenhausgeräuschen im Hintergrund”, erklärt die Polizei Münster.
Wer einen solchen Anruf erhält, sollte stets misstrauisch sein, selbst bei bekannten Rufnummern. Die Polizei rät: “Legen Sie auf und nehmen Sie selbst umgehend Kontakt mit Ihren Angehörigen auf. Gewähren Sie niemandem Zugriff auf Ihr Konto, händigen Sie kein Schmuck und kein Bargeld aus.” Zudem sollte man keine persönlichen Informationen herausgeben, wie etwa Telefonnummern, Adressen, Bankdaten oder Ähnliches. Im Zweifelsfall solle man die Polizei informieren. (dpa/bearbeitet von sbi)
+++
Falsche Rentenversicherungs-Mail: Betrüger versprechen Rückerstattung
Update vom 20. September: Aktuell erhalten Verbraucherinnen und Verbraucher betrügerische E-Mails, die angeblich von der Deutschen Rentenversicherung stammen. Die Nachrichten tragen den Betreff “Beitragserstattung zur Auszahlung freigegeben” und versprechen eine Rückerstattung in Höhe von exakt 387,44 Euro.
Wie die Verbraucherzentrale NRW warnt, handelt es sich dabei um Phishing – also den Versuch, persönliche Daten durch gefälschte Nachrichten zu stehlen.
Die Kriminellen behaupten in den E-Mails, im Abrechnungszeitraum 2024/2025 seien zu hohe Rentenversicherungsbeiträge gezahlt worden. Für die angebliche Auszahlung sollen Empfänger ihre Bankverbindung über einen Link zu einem vermeintlich “gesicherten Online-Portal” bestätigen. Zusätzlich setzen die Betrüger ihre Opfer unter Zeitdruck: Die Rückerstattung müsse innerhalb von 30 Tagen beantragt werden, andernfalls erlösche der Anspruch unwiderruflich.
Auch die unpersönliche Anrede und die unseriöse Absenderadresse entlarven die Nachricht als Fälschung.
Daran erkennst du den Betrug
- Unpersönliche Anrede ohne namentliche Nennung
- Unseriöse E-Mail-Absenderadresse, die nicht zur offiziellen Domain der Deutschen Rentenversicherung gehört
- Aufforderung zur Bestätigung der Bankverbindung über einen Link
- Verweis auf ein angeblich “gesichertes Online-Portal”
- Künstlicher Zeitdruck durch eine 30-Tage-Frist
- Androhung des Verfalls des Anspruchs bei Nichteinhaltung der Frist
Experten raten dringend davon ab, auf Links in solchen E-Mails zu klicken oder Bankdaten preiszugeben. Am besten ist es, die verdächtige Nachricht unbeantwortet in den Spam-Ordner zu verschieben. Wer tatsächlich Informationen zu seinem Rentenkonto benötigt, sollte ausschließlich die offizielle Website der Deutschen Rentenversicherung nutzen, indem die Adresse manuell in die Browserzeile eingegeben wird. Im Zweifelsfall können Betroffene ihre Rentenversicherung oder ihre Bank über die bekannten Telefonnummern kontaktieren.
Die Masche mit angeblichen Steuerrückerstattungen ist nicht neu. Allerdings variieren die Mails. Die nicht gerundete Summe von 387,44 Euro soll im aktuellen Fall Seriosität vortäuschen und wirkt deutlich glaubwürdiger als offensichtlich erfundene Zahlen. (red)
+++
Betrüger geben sich als Octopus Energy aus
Update vom 19. September: Kunden des Energieanbieters Octopus Energy werden derzeit verstärkt Ziel einer Betrugsmasche. Wie das Unternehmen selbst warnt, geben sich Kriminelle am Telefon als Mitarbeiter von Octopus Energy aus und versuchen, persönliche Daten zu erschleichen.
Durch geschickte Gesprächsführung sammeln sie sensible Informationen wie IBAN, Zählernummer oder die sogenannte Marktlokations-ID (MaLo-ID) – eine eindeutige Kennziffer für jeden Strom- oder Gaszähler. Anschließend schließen sie im Namen der Betroffenen neue Energieverträge ab, wodurch bestehende Verträge beim echten Anbieter gekündigt werden.
Octopus Energy betont ausdrücklich, dass das Unternehmen niemals unaufgefordert telefonisch Kontakt aufnimmt, um Verträge abzuschließen oder persönliche Daten abzufragen. Echte Anrufe erfolgen ausschließlich von der Nummer 0800 400 80 10 – niemals von unterdrückten oder mobilen Rufnummern.
Folgende Warnsignale deuten auf betrügerische Absichten hin:
- unaufgeforderte Anrufe mit Aufforderung zum Vertragsabschluss oder zur Datenweitergabe
- Anrufer nutzen unterdrückte oder mobile Telefonnummern statt der offiziellen Hotline
- Druck und Zeitnot werden aufgebaut, um schnelle Entscheidungen zu erzwingen
- Abfrage sensibler Bankdaten wie IBAN am Telefon
Octopus Energy rät Betroffenen, bei verdächtigen Anrufen sofort aufzulegen und keinesfalls persönliche Informationen preiszugeben. Wer unsicher ist, ob ein Anruf tatsächlich von Octopus Energy stammt, sollte direkt beim Kundenservice unter der offiziellen Nummer 0800 400 80 10 nachfragen oder eine E-Mail an hallo@octopusenergy.de senden. Wurde versehentlich ein ungewollter Vertrag abgeschlossen, besteht innerhalb von 14 Tagen ein Widerrufsrecht. (red)
+++
Gefälschte Maut-Mails: Betrüger geben sich als österreichische Autobahngesellschaft aus
Update vom 18. September: Autofahrerinnen und Autofahrer erhalten derzeit vermehrt gefälschte E-Mails, die angeblich von der österreichischen Autobahngesellschaft Asfinag stammen. Die Kriminellen behaupten darin, die Empfänger hätten das österreichische Autobahn- und Schnellstraßennetz ohne gültige Vignette genutzt. Wie die Asfinag und der ADAC mitteilen, handelt es sich um eine Phishing-Attacke, die auf den Diebstahl von Kreditkartendaten abzielt.
Die betrügerischen Nachrichten fordern die Empfänger auf, nachträglich eine 10-Tages-Vignette für 12,36 Euro zu erwerben – angeblich, um eine Geldstrafe von bis zu 3.000 Euro zu vermeiden. Über einen Button mit der Aufschrift “Ersatzmaut jetzt bezahlen” sollen Betroffene zur Zahlung geleitet werden. Dahinter verbirgt sich jedoch ein Phishing-Link, der zu einer gefälschten Website führt.
Wer auf den Link klickt und dort Daten eingibt, riskiert erheblichen finanziellen Schaden: Die Täter können mit den ergaunerten Kreditkarteninformationen unberechtigte Abbuchungen vornehmen, die weit über den genannten Betrag hinausgehen. Die Masche beschränkt sich nicht nur auf Vignetten – auch bei anderen behördlichen Dokumenten wie Führungszeugnissen oder Wunschkennzeichen kopieren Kriminelle zunehmend offizielle Portale.
Die Asfinag nennt mehrere Merkmale, an denen sich die betrügerischen Nachrichten identifizieren lassen:
- Der geforderte Betrag von 12,36 Euro ist untypisch für offizielle Asfinag-Vorgänge.
- Die Absenderadressen entsprechen bei genauer Prüfung nicht den echten Adressen der Autobahngesellschaft.
- Seriöse Unternehmen fordern niemals zur Eingabe von Kreditkartendaten über E-Mail-Links auf.
- Die E-Mails setzen Empfänger durch Androhung hoher Strafen unter Zeitdruck.
Wer eine verdächtige Nachricht erhält, sollte keinesfalls auf enthaltene Buttons oder Links klicken. Den offiziellen Asfinag-Mautshop erreichen Nutzerinnen und Nutzer ausschließlich durch direkte Eingabe der Adresse im Browser.
Wer bereits Kreditkartendaten auf einer gefälschten Seite eingegeben hat, sollte umgehend seine Bank oder das Kreditkarteninstitut kontaktieren und die Karte sperren lassen. Zudem empfiehlt es sich, alle Kontobewegungen genau zu prüfen und bei der Polizei Anzeige zu erstatten. (red)
+++
Fake-Shops locken mit günstiger Trachtenmode – Verbraucherzentrale warnt
Update vom 12. September: Kurz vor dem Beginn des Oktoberfests in München (19. September) häufen sich betrügerische Online-Shops, die mit verlockend günstigen Dirndln und Lederhosen werben. Viele dieser Angebote stammen von Fake-Shops, die Kundinnen und Kunden um ihr Geld bringen wollen. Wie die Verbraucherzentrale Bayern mitteilt, locken Betrüger mit professionell gestalteten Webseiten und hochwertigen Produktfotos, kassieren nach der Bestellung das Geld – und liefern entweder minderwertige Billigware oder verschwinden spurlos, ohne überhaupt etwas zu versenden.
So erkennen Sie betrügerische Trachten-Shops
- Die Verbraucherzentrale Bayern nennt mehrere Warnsignale, die auf Fake-Shops hindeuten:
- Unrealistisch niedrige Preise für hochwertige Trachtenmode
- Fehlende oder unvollständige Angaben zum Impressum und zu Kontaktmöglichkeiten
- Ausschließlich Vorkasse als Zahlungsoption – sichere Bezahlmethoden wie PayPal-Käuferschutz oder Kauf auf Rechnung fehlen
- Unprofessionelle Texte mit Rechtschreib- und Grammatikfehlern
- Neu registrierte Domains, die erst seit kurzem existieren
Verbraucherinnen und Verbraucher sollten vor einer Bestellung gründlich recherchieren: Kundenbewertungen auf unabhängigen Plattformen prüfen, das Impressum genau kontrollieren und bei Zweifeln lieber auf etablierte Händler zurückgreifen. Wer bereits Opfer eines Fake-Shops geworden ist, sollte umgehend seine Bank kontaktieren, Screenshots als Beweismittel sichern und Anzeige bei der Polizei erstatten. (red)
+++
Kunden, aufgepasst: Gefälschter Lidl-Shop lockt mit Schnäppchen
Update vom 11. September: Kriminelle täuschen Verbraucher mit einer nachgebauten Lidl-Webseite. Die Fake-Seite bietet Garten-, Haushalts- und weitere Produkte zu auffällig günstigen Preisen an und zielt darauf ab, persönliche Daten und Zahlungsinformationen abzugreifen.
Wie das Verbraucherportal “Mimikama” berichtet, nutzt die betrügerische Seite das Original-Logo des Discounters, ist jedoch an der gefälschten Webadresse zu erkennen: Statt der offiziellen Lidl-Domain lautet die Adresse beispielsweise “mnsvyavp.shop”. Die Betrüger setzen auf einen ungewöhnlichen Produktmix und kennzeichnen Artikel teilweise als B-Ware, um die unrealistisch niedrigen Preise zu rechtfertigen.
Die gefälschte Seite zeigt sogar ein “Trusted Store”-Siegel, das Seriosität vortäuschen soll, aber keinerlei verlässlichen Nachweis darstellt. Wer auf dieser Seite bestellt oder Daten eingibt, übermittelt diese direkt an die Kriminellen. Das Verbraucherportal weist darauf hin, dass bereits seit über einem Jahr vermehrt vor solchen Lidl-Fake-Shops gewarnt wird.
So erkennst du den gefälschten Shop
- ungewöhnliche Webadresse ohne offizielle Lidl-Domain (lidl.de, lidl.at etc.)
- auffällig niedrige Preise
- Seitentitel wird als “Lidl-B” angezeigt
- unüblicher Produktmix aus wenigen, wahllos zusammengestellten Artikeln
- Vertrauenssiegel ohne echte Zertifizierung
Experten raten dringend davon ab, auf derartigen Seiten Bestellungen aufzugeben oder persönliche Informationen preiszugeben. Verbraucher sollten Lidl ausschließlich über die offizielle Website oder die Original-App des Unternehmens besuchen. Wer bereits Daten eingegeben hat, sollte umgehend Passwörter ändern und seine Bank informieren. (red)
+++
Neue Betrugsmasche: Kriminelle lassen Opfer Bankkarte zerschneiden – und heben dann Geld ab
Update vom 10. September: Das Schweizer Bundesamt für Cybersicherheit und die Verbraucherorganisation Mimikama warnen aktuell vor einer Betrugsmasche: Der Betrug beginnt demnach mit einer gefälschten SMS, die vor verdächtigen Transaktionen warnt. Wer die angegebene Nummer anruft, wird gedrängt, die eigene Bankkarte zu zerschneiden – der Chip soll dabei aber unbeschädigt bleiben. Die Betrüger erfragen auch die PIN.
Später holen die Täter dann die vermeintlich unbrauchbaren Kartenteile ab, fügen sie wieder zusammen und heben Geld ab. In einem Fall in der Schweiz erbeuteten sie über 10.000 Franken. Der Trick funktioniert, weil der Chip das Herzstück der Karte ist. Solange er intakt bleibt, kann die Karte an Geldautomaten verwendet werden.
Wichtig: Echte Banken holen niemals Karten oder Kartenteile ab und fragen auch nie nach der PIN. Bei Verdacht sofort auflegen und die Bank über die offizielle Nummer kontaktieren. (red)
+++
Schon Hunderte Euro erbeutet – Europapark warnt vor Fakeshops
Update vom 9. September: Der Europa-Park in Rust warnt: Kriminelle locken Besucher mit gefälschten Eintrittskarten und Hotelbuchungen in die Falle. Die betrügerischen Angebote werden über täuschend echt wirkende Webseiten verbreitet, die dem offiziellen Ticketshop des Freizeitparks zum Verwechseln ähnlich sehen.
Wie der SWR berichtet, wurden dem Polizeipräsidium Offenburg in den vergangenen zwölf Monaten 24 Fälle gemeldet. Der höchste bekannte Einzelschaden liegt bei rund 700 Euro. Die Polizei geht zudem von einer deutlich höheren Dunkelziffer aus, da Besucher aus ganz Deutschland und dem Ausland anreisen. Der Europa-Park hat die Betrugsversuche bestätigt und Anzeige erstattet.
Die Betrüger bieten nicht nur gefälschte Eintrittskarten an, sondern auch Buchungen für die Wasserwelt Rulantica, Hotels und weitere Angebote des Resorts. Die Bezahlung erfolgt stets per Vorkasse. Ist das Geld einmal überwiesen, sehen Geschädigte es selten wieder: Laut Verbraucherzentrale Baden-Württemberg erhält lediglich ein niedriger einstelliger Prozentsatz der Opfer das Geld zurück.
So prüft man auf betrügerische Angebote
- Webadresse genau prüfen: Betrüger verwenden URLs, die der offiziellen Seite sehr ähneln – oft mit kleinen Abweichungen in Schreibweise oder Endung.
- Zahlungsmethoden beachten: Wenn nur Vorkasse per Banküberweisung möglich ist und Kreditkarte oder Kauf auf Rechnung fehlen, ist höchste Vorsicht geboten.
- Unrealistische Rabatte hinterfragen: Ungewöhnlich günstige Tickets oder Sonderangebote, die auf der offiziellen Seite nicht existieren, deuten auf Betrug hin.
- Impressum kontrollieren: Seriöse Shops weisen vollständige Anbieterangaben und Handelsregistereinträge aus.
- Fakeshop-Finder nutzen: Die Verbraucherzentrale bietet ein Tool an, das verdächtige Seiten nach dem Ampelprinzip bewertet.
Der Europa-Park empfiehlt, Tickets und Buchungen ausschließlich über die offiziellen Kanäle oder autorisierte Vertriebspartner abzuwickeln. Wer bereits auf einen Fake-Shop hereingefallen ist, sollte umgehend die eigene Bank kontaktieren – in manchen Fällen lassen sich Überweisungen noch stoppen. Parallel dazu empfiehlt sich eine Strafanzeige, die unkompliziert online erstattet werden kann. (red)
+++
Fake-Captchas im Netz: Bundesamt warnt vor perfider Hacker-Masche
Update vom 8. September: Wer beim Öffnen von Webseiten auf “Bestätigen Sie, dass Sie ein Mensch sind”-Captchas stößt, sollte nach dem Setzen des Häkchens zur Bestätigung vorsichtig sein. Wird nach dieser Aktion ganz normal Zugang zur Seite gewährt, ist alles in Ordnung – es handelt sich wirklich um eine Seite, die sich mithilfe von Captchas vor Bots schützen möchte.
Erscheinen aber stattdessen weitere Anweisungen zum Ausführen von Tastenkombinationen in Verbindung mit Windows-Terminal- oder PowerShell-Fenstern? Dann ist man auf einer gefährlichen, manipulierten Webseite gelandet, die Schadsoftware auf den Rechner schleusen will, warnt das Bundesamt für Sicherheit in der Informationstechnik (BSI). Dann gilt: sofort abbrechen und den Browser schließen. Denn mit großer Wahrscheinlichkeit ist man auf einer kompromittierten Webseite gelandet oder mittels Phishing oder Social Engineering gezielt dorthin gelockt worden.
Dieses Vorgehen von Hackern ist Teil von Angriffen, die als Terminalfix oder Clickfix bezeichnet werden und die Hacker auch in das IT-Landesnetz der Berliner Verwaltung geführt haben. Den Hackern hat dabei wahrscheinlich eine solche Fake-Captcha-Abfrage Tür und Tor geöffnet. Vor dem BSI hatte Ende August auch schon Microsoft vor diesen Angriffsmethoden gewarnt, die erstmals 2024 aufgetaucht waren.
Dass man es mit einem gefälschten Captcha zu tun hat, wird klar, sobald Anweisungen auftauchen, die zur angeblichen weiteren Verifikation das Ausführen diverser Tastenkombinationen fordern.
Im Detail funktioniert der Angriff so:
- Mit dem Setzen des Häkchens ist ein bösartiger Befehl in den Zwischenspeicher kopiert worden.
- Im zweiten Banner wird man dazu aufgefordert, per Tastenkombination ein Windows-Eingabefeld zu öffnen.
- Mit einer weiteren Tastenkombi fügt man dann nichtsahnend den gefährlichen Befehl aus der Zwischenablage in das Eingabefeld ein und führt ihn dann aus.
- Danach haben die Angreifer auf dem Rechner und gegebenenfalls in verbundenen Netzwerken quasi freie Hand, können Schadsoftware installieren oder auch Daten abgreifen.
Da viele Schadprogramme tiefgreifende Änderungen am System vornehmen, die nicht einfach rückgängig gemacht werden können, sollten Betroffene nach einer tatsächlichen Infektion mit der Malware aus dem Angriff sicherheitshalber den ganzen Rechner neu aufsetzen.
Was das im Detail bedeutet:
- Das Betriebssystem ganz neu installieren und die eigenen Daten möglichst von Backups auf externen Datenträgern wieder auf den Computer spielen.
- Gibt es keine oder keine aktuelle Datensicherung auf externen Datenträgern, müssen die eigenen Daten vor dem Neuaufsetzen des Rechners erst einmal gesichert werden.
- Zusätzlich sollten sicherheitshalber alle Passwörter von Onlinekonten geändert werden, zuallererst die der E-Mail-Accounts.
(dpa/bearbeitet von mak)
+++
Fahrrad-Schnäppchen im Netz: Fake-Shops nutzen Ausverkaufssaison für Betrug
Update vom 7. September: Wie das Verbraucherportal Watchlist Internet warnt, streuen betrügerische Online-Shops derzeit massenhaft vermeintliche Schnäppchen-Angebote für Fahrräder im Netz. Die gefälschten Verkaufsplattformen sind oft professionell gestaltet und verfügen über ein täuschend echtes Impressum. Die Betrüger unterbieten die Preise echter Händler teilweise um 15 Prozent und mehr – wer bestellt und bezahlt, erhält jedoch keine Ware.
Der wichtigste Hinweis auf einen möglichen Fake-Shop ist ein auffällig niedriger Preis. Ein weiteres Warnsignal: Bei Fake-Shops bleibt im Bestellprozess am Ende nur noch die Banküberweisung als Option übrig – alle anderen zuvor angezeigten Zahlungsmöglichkeiten verschwinden plötzlich.
Wer bereits Geld überwiesen hat, sollte umgehend seine Bank kontaktieren und Anzeige bei der Polizei erstatten – entweder bei einer örtlichen Dienststelle oder über die Onlinewache des jeweiligen Bundeslandes.
So entlarven Sie betrügerische Fahrrad-Shops
- den Fake-Shop-Finder der Verbraucherzentralen nutzen – das Tool analysiert Webseiten und gibt eine Risikoeinschätzung ab
- die Internetadresse in eine Suchmaschine eingeben und nach Warnungen anderer Nutzer suchen
- die angegebene Geschäftsadresse bei einem Kartendienst prüfen – existiert die Firma dort tatsächlich?
- telefonisch oder per E-Mail Kontakt aufnehmen – bei Fake-Shops ist oft niemand erreichbar
- auf sichere Zahlungsarten bestehen – niemals per Vorkasse überweisen
(red)
+++
“Emotionale Inszenierung”: Verbraucherschützer warnen vor unseriösen Onlineshops
Update vom 4. September: Wer im Internet nach Produkten aus der Region sucht, sollte genau hinsehen. Laut Verbraucherzentrale Niedersachsen fallen derzeit viele unseriöse Onlineshops auf, die versuchen, das gute Image von regionalen Familienbetrieben auszunutzen. Die Onlineshops geben sich als Traditionsbetriebe aus, werben mit Regionalität und hochwertiger Ware und behaupten, dass sie aufgrund einer Geschäftsaufgabe Rabatte von bis zu 80 Prozent anbieten.
Kathrin Bartsch erkennt da ein immer gleiches Muster. Die Rechtsexpertin der Verbraucherzentrale Niedersachsen erklärt: “Eine emotionale Inszenierung soll Vertrauen aufbauen, die angeblich befristete Rabattaktion zum schnellen Kauf animieren.” Doch die Qualität der Ware überzeuge in der Regel nicht. Wollten Verbraucher dann ihr Widerrufsrecht nutzen, machten hohe Rücksendekosten diese Option wertlos, so die Verbraucherschützerin.
Kombinationen aus Vornamen und Stadt als Adresse
In den konkreten Fällen steht in der Adressleiste meist ein Vorname, kombiniert mit einer deutschen Stadt. Die URL lautet dann etwa: “anna-berlin.de”, “emma-frankfurt.de” oder “stefanberlin.de”.
Die Regionalität sei aber nur vorgetäuscht. Denn: Wer ans Ende dieser Internetseiten scrollt, entdeckt laut Verbraucherzentrale, dass sich der Firmensitz im Ausland befindet, etwa im US-Bundesstaat Wyoming oder in Hongkong. Adressen zur Rücksendung befänden sich oft in Fernost. Häufig seien die Kontaktangaben nur unvollständig.
Wer sich nicht sicher ist, ob es sich um einen seriösen Onlineshop handelt, kann etwa auf Folgendes achten:
- Impressum: Wo befindet sich der Firmensitz?
- Rücksendeadressen: Sind die Angaben vollständig?
- Bewertungen: Sind sie unabhängig, gibt es auf anderen Internetseiten etwa Feedback zu diesem Anbieter?
Vorsichtig sollten Verbraucher in diesen Fällen sein:
- bei übertriebenen Werbeversprechen
- bei nur kurz gültigen Rabatten und Angeboten, die zum Kauf drängen
- bei emotionalen Geschichten, etwa zur Firmenaufgabe
- bei Internetseiten, die erst seit wenigen Wochen existieren
- bei Internetseiten, auf denen mit Siegeln geworben wird
Tipp: Wer sich unsicher ist, kann die Shop-URL im Fakeshop-Finder der Verbraucherzentrale eingeben. Springt die Ampel dann auf Rot oder Gelb, sollten Verbraucher sich eine Bestellung gut überlegen, raten die Verbraucherschützer. Zudem kann man unter Siegelklarheit.de überprüfen, ob es das auf der jeweiligen Seite angegebene Siegel überhaupt gibt und was es bedeutet. (dpa/bearbeitet von mak)
+++
ARD warnt vor Betrugsmasche im Namen von ARD-Mitarbeitern
Update vom 3. September: Kriminelle missbrauchen derzeit die Namen echter ARD-Mitarbeiter, um Autorinnen und Autoren gezielt anzuschreiben. Die Täter geben vor, Kulturredakteure verschiedener ARD-Anstalten zu sein, und behaupten, sie würden gerade einen Beitrag zur Frankfurter Buchmesse vorbereiten. Sobald Betroffene auf die vermeintlich seriöse Anfrage antworten, folgt eine zweite Nachricht – mit einer Zahlungsaufforderung für die angebliche redaktionelle Leistung.
Wie die ARD auf LinkedIn mitteilt, liegen dem Sender bereits mehrere solcher Fälle vor. Die betrügerischen E-Mails werden fast ausnahmslos von privaten Postfächern bei Anbietern wie Gmail oder Yahoo verschickt – ein deutliches Warnsignal, denn echte ARD-Redakteure nutzen für dienstliche Korrespondenz ausschließlich offizielle Adressen ihrer jeweiligen Anstalt.
Ein weiteres Alarmzeichen: Für redaktionelle Berichterstattung verlangt die ARD grundsätzlich kein Geld von Autorinnen oder Autoren. Wer eine solche Zahlungsaufforderung erhält, sollte daher umgehend misstrauisch werden.
Im Zweifelsfall empfiehlt die ARD, direkt bei der offiziellen Pressestelle der entsprechenden Anstalt anzurufen und die Echtheit der Anfrage zu prüfen. Verdächtige Nachrichten sollten beim jeweiligen E-Mail-Anbieter als Spam oder Betrug gemeldet werden. Keinesfalls sollten Empfänger Geld überweisen, persönliche Daten preisgeben oder auf Links und Anhänge klicken – diese können Schadsoftware enthalten. (red)
+++
Steuerzahler, aufgepasst: Betrüger versenden falsche Elster-Mails
Update vom 2. September: Aktuell versuchen Betrüger, Steuerzahlerinnen und Steuerzahler mit gefälschten E-Mails im Namen der Steuerverwaltungsplattform Elster in die Falle zu locken. Die Verbraucherzentrale warnt vor dieser Phishing-Masche.
Die betrügerischen Nachrichten tragen den Betreff “Zahlungsaufforderung zu Ihrer Steuererklärung 2025” und behaupten, es bestehe eine offene Nachzahlung in Höhe von 729 Euro. Als Begründung nennen die Kriminellen angebliche Abweichungen zwischen den Angaben in der Steuererklärung und den amtlichen Berechnungsgrundlagen.
Die Empfänger werden aufgefordert, den Betrag über ein verlinktes “Elster-Zahlungsportal” zu begleichen – dort sollen auch weitere Informationen zur Berechnung einsehbar sein. Die Zahlung müsse bis zum 7. September 2026 erfolgen, andernfalls würden zusätzliche Kosten entstehen.
So erkennen Sie die Betrugsmasche:
- unseriöse Absenderadresse, die nicht von offiziellen Elster-Servern stammt
- fehlende persönliche Anrede
- Aufforderung zur Zahlung über einen in der E-Mail enthaltenen Link
- konkrete Zahlungsfrist zur Erzeugung von Handlungsdruck
Die Verbraucherzentrale empfiehlt, solche betrügerischen Nachrichten komplett zu ignorieren und unbeantwortet in den Spam-Ordner zu verschieben.
Wer tatsächlich eine Steuererklärung über Elster eingereicht hat, sollte mögliche Nachzahlungen ausschließlich direkt über das offizielle Elster-Konto oder bei der zuständigen Finanzbehörde überprüfen. Keinesfalls sollten Links in verdächtigen E-Mails angeklickt oder persönliche Daten über solche Nachrichten preisgegeben werden. (red)
Empfehlungen der Redaktion
+++
Die Betrugsmaschen der vergangenen Monate
Verwendete Quellen