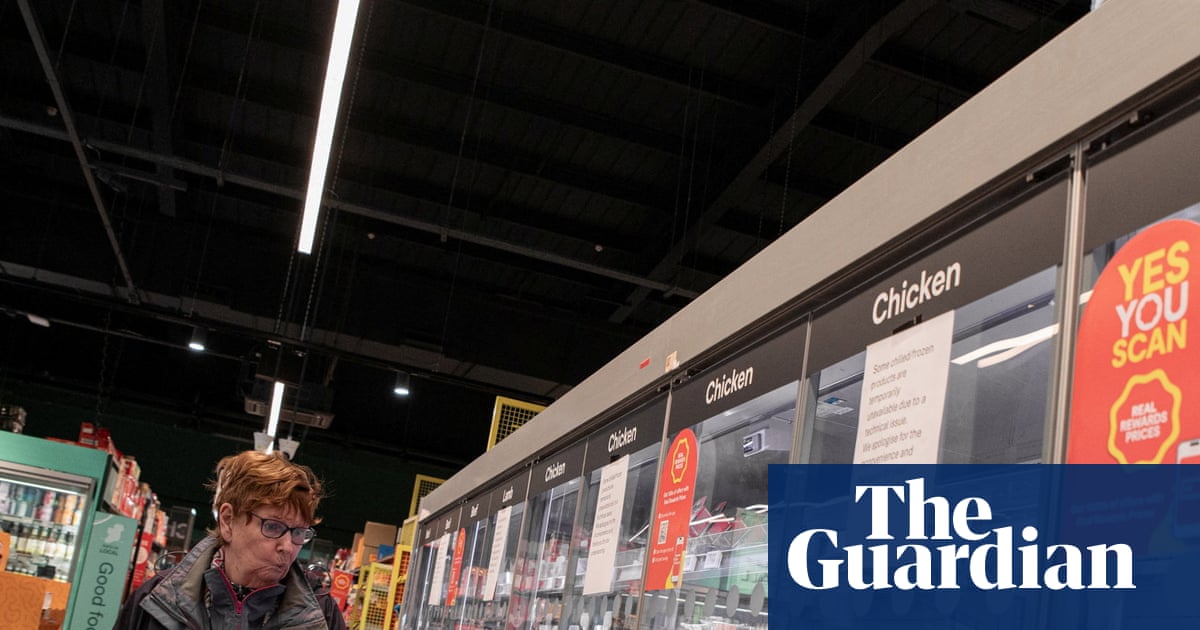
সাতটি ইউরোপীয় দেশে সুপারমার্কেটের ফ্রিজ এবং ফ্রিজারগুলি খারাপ হয়ে গেছে, তাদের থার্মোস্ট্যাটগুলি দূরবর্তীভাবে কিছু ক্ষেত্রে 50C (122F) পর্যন্ত ক্র্যাঙ্ক করে।
ইইউ নিন্দা করেছে যে এটি “আমাদের খাদ্য সরবরাহ শৃঙ্খলকে ব্যাহত করার এবং এতে ভোক্তাদের আস্থা নষ্ট করার একটি ইচ্ছাকৃত প্রচেষ্টা”।
কোন সুপারমার্কেটগুলি প্রভাবিত হয়েছিল এবং এর অর্থ কী?
হামলাটি বেলজিয়ামের ক্যারেফোর, ইন্টারমার্চে এবং আইকিয়া, সুইডেনের কোপ এবং আইসিএ, লুক্সেমবার্গের ডেলহাইজ, ফিনল্যান্ডের কেসকো, আয়ারল্যান্ডের সুপারভালু এবং এস্তোনিয়ার দোকানে ফ্রিজে আঘাত করেছে।
এটি তিন সপ্তাহ আগে আক্রমণের একটি পুনরুত্থান বলে মনে হয়েছিল যখন ফরাসি খুচরা বিক্রেতারা তাদের ইন্টারনেট-উন্মুক্ত অ্যাপ্লায়েন্স ম্যানেজমেন্ট সফ্টওয়্যারটির নিয়ন্ত্রণ বেনামী হ্যাকারদের নিয়ন্ত্রণের ফলে তাদের ফ্রিজগুলি হঠাৎ অতিরিক্ত গরম হয়ে গেলে প্রচুর পরিমাণে খাবার বাদ দিতে হয়েছিল।
আগস্টের শুরুতে মার্কিন যুক্তরাষ্ট্রে একই রকম কিছু ঘটে থাকতে পারে যখন রহস্যময় ফ্রিজের ত্রুটির একটি সিরিজ কমপক্ষে ছয়টি সামরিক ঘাঁটিতে কমিসারিদের আঘাত করেছিল। পেন্টাগন একটি সন্দেহভাজন হ্যাক তদন্ত করছে।
এটি সাইবার-আক্রমণ এবং হ্যাকিং কৌশলে একটি নতুন ফ্রন্টের সংকেত দেওয়ার আশঙ্কা করা হচ্ছে। ফ্রিজগুলি তাদের নিয়ন্ত্রণ হ্যাকারদের কাছে প্রকাশ করার ক্ষেত্রে অনন্য নয়। অনেক ওভেন, ওয়াশিং মেশিন, ডিশওয়াশার এবং সেন্ট্রাল হিটিং সিস্টেম রিমোট অ্যাক্সেস এবং স্বয়ংক্রিয় নিয়ন্ত্রণের অনুমতি দেওয়ার জন্য ইন্টারনেটের সাথে সংযুক্ত রয়েছে।
কে এটা করছে?
কোনো রাজনৈতিকভাবে উদ্দেশ্যপ্রণোদিত “হ্যাকটিভিস্ট” গোষ্ঠী দায় স্বীকার করেনি এবং সুপারমার্কেটের বেতন দাবি করার জন্য কোনো র্যানসমওয়্যার গ্যাং দুর্বলতাকে কাজে লাগায়নি – যেটি যেকোনো ক্ষেত্রেই কঠিন হবে কারণ তাদের ফ্রিজ অতিরিক্ত গরম হলে ক্ষতি ইতিমধ্যেই হয়ে গেছে।
সাইবার সিকিউরিটি কোম্পানি সোফোসের হুমকি বুদ্ধিমত্তার সিনিয়র ডিরেক্টর রাফে পিলিং বলেছেন, “আমার জন্য দুটি সবচেয়ে যুক্তিযুক্ত অ্যাট্রিবিউশন দৃশ্যকল্প হল কিছু ধরনের রাষ্ট্র-ভিত্তিক সংকেত এবং সক্ষমতার প্রদর্শন বা একধরনের একক নেকড়ে হ্যাকার যারা তাদের নিজস্ব ব্যক্তিগত কারণে এই আক্রমণগুলি পরিচালনা করছে।”
রাষ্ট্র-সংযুক্ত অভিনেতা তত্ত্বটি সম্ভবত মনে হয়, কারণ তাক থেকে খাবার ছিনিয়ে নেওয়ার বিশাল জনগোষ্ঠীর উপর সুস্পষ্ট মানসিক প্রভাবের কারণে। উত্তর কোরিয়া গত সপ্তাহের বিনান্স ক্রিপ্টোকারেন্সি চুরির পিছনে রয়েছে বলে মনে করা হয়, তবে এই ক্ষেত্রে রাশিয়া এবং চীনের সাথে যুক্ত হ্যাকারদেরও ফ্রেমে থাকার সম্ভাবনা রয়েছে।
পশ্চিমা গোয়েন্দা প্রধানরা বলছেন, মস্কো ইউরোপে নাশকতার একটি অভিযান চালাচ্ছে যা বিভিন্ন রূপ ধারণ করে এবং আগামী মাসে তা আরও তীব্র হতে পারে।
হ্যাকের আপেক্ষিক সরলতার কারণে অপরাধীকে চিহ্নিত করা আরও কঠিন হয়। কোন ম্যালওয়্যার প্রয়োজন ছিল না, যার মানে অপরাধের ঘটনাস্থলে কোন অস্ত্রের চিহ্ন নেই। পিলিং এটিকে “রাবারের গ্লাভস পরা এবং সুইচের সাথে গোলমাল করার” সাথে তুলনা করেছে।
এটা কিভাবে সম্ভব?
যে সফ্টওয়্যারটি বাণিজ্যিক ফ্রিজগুলি পরিচালনা করে তা ইন্টারনেটের সাথে সংযুক্ত, যার অর্থ কোডের লাইনগুলি হ্যাকারদের জন্য অরক্ষিত থাকতে পারে৷ ডেস্কটপ বা মোবাইল ডিভাইসের বিপরীতে, যেখানে ব্যবহারকারী এবং আইটি পরিচালকদের ক্রমাগত উদীয়মান দুর্বলতাগুলি মেরামত করার জন্য প্যাচ ধারণ করে এমন আপডেটগুলি ইনস্টল করার প্রয়োজন সম্পর্কে সতর্ক করা হয়, ফ্রিজের মতো আইটেমগুলির সফ্টওয়্যারগুলি আপডেট ছাড়াই দীর্ঘ সময়ের জন্য রেখে দেওয়া যেতে পারে।
সাইবার সিকিউরিটি কোম্পানি বিটডিফেন্ডারের সাইবার-অপারেশনের পরিচালক নিক জ্যাকসন বলেছেন যে প্যাচগুলি ইনস্টল করার জন্য কোম্পানিগুলি ধীরে ধীরে এগিয়ে যেতে পারে একটি কারণ হল তারা চালানোর জন্য সময় নিতে পারে, যা সময়কাল ছেড়ে দেয় যখন যন্ত্রপাতি অফলাইনে থাকা প্রয়োজন – খাদ্য খুচরা বিক্রেতাদের জন্য একটি সুস্পষ্ট সমস্যা। তবে তিনি বলেছিলেন যে একটি সহজ ব্যাখ্যা হতে পারে যে ফ্রিজ চালাচ্ছেন তারা সমস্যা সম্পর্কে সচেতন নন, “এটি সম্পর্কে চিন্তা করবেন না এবং এটি তাদের এজেন্ডার শীর্ষ নয়”।
সোমবারের ঘটনার তরঙ্গে, সুইডেনের Coop বলেছে যে তার কিছু ফ্রিজ একটি 4G মোবাইল নেটওয়ার্কের সাথে যুক্ত ছিল যা তাদের আরও উন্মুক্ত করেছে। আইসিএ বলেছে যে তার সিস্টেম ড্যানফস দ্বারা সরবরাহ করা হয়েছিল, ডেনিশ কোম্পানি যে ফ্রান্সে সমস্যা ছিল।
দোকান কি নিজেদের রক্ষা করতে পারে?
সহজ উত্তর হল তাদের সফ্টওয়্যার সিস্টেম প্যাচ করা। বেলজিয়ান রেফ্রিজারেটর গ্রুপ সাবকোবেলের মতে, সোমবারের হ্যাকের প্রভাব আরও খারাপ হতে পারত যদি তারা ফ্রান্সে 12 অক্টোবরের হামলার পর ফ্রিজ প্যাচিং শুরু না করত।
যুক্তরাজ্যে, যা এখনও প্রভাবিত হয়নি, খুচরা বিক্রেতারা “বর্তমানে ন্যাশনাল সাইবার সিকিউরিটি সেন্টারের (এনএসসিসি) সাথে কাজ করছে যাতে তাদের ফ্রিজ এবং ফ্রিজারগুলি সম্ভাব্য আক্রমণের বিরুদ্ধে যতটা সম্ভব নিরাপদ থাকে” বলেছেন ব্রিটিশ রিটেইল কনসোর্টিয়ামের নিয়ন্ত্রক বিষয়ক সহকারী পরিচালক গ্রাহাম উইন।
কেন ব্রিটিশ সুপারমার্কেট এখনও আঘাত করা হয়নি?
সাইবার সিকিউরিটি কোম্পানি ফরস্কাউটের মতে, ইন্টারনেট-উন্মুক্ত রেফ্রিজারেশন সিস্টেম ফ্রান্স, ইতালি, গ্রীস এবং বেলজিয়াম সহ দেশগুলিতে সবচেয়ে জনপ্রিয়।
গবেষণার ভাইস প্রেসিডেন্ট ড্যানিয়েল ডস স্যান্টোস বলেছেন: “যখন আমরা সুপারমার্কেটগুলির অনলাইনে এই উন্মুক্ত সিস্টেমগুলির জন্য ডেটা পরীক্ষা করি, তখন যুক্তরাজ্য শীর্ষ 10 তে নেই।” তিনি বলেছিলেন যে ঝুঁকিটি নগণ্য নয়, তবে “আমি বলব না যে এটি বিশেষভাবে যুক্তরাজ্যের জন্য এখনই অত্যন্ত উচ্চ”।
NCSC-এর একজন মুখপাত্র বলেছেন যে এটি “একটি ঘটনার বিবরণ সম্পূর্ণরূপে বোঝার জন্য তার আন্তর্জাতিক অংশীদার এবং শিল্পের সাথে কাজ করছে”।


